守护 “龙虾” 安全:OpenClaw 的防护指南
在使用 OpenClaw(咱亲切称呼它为 “龙虾”)的过程中,安全性可是重中之重,特别是端口号设置、网络访问以及权限管理这些方面,一旦疏忽,就可能给我们带来大麻烦。
网络访问与端口设置
首先,在访问 OpenClaw 时,千万不能采用联网访问的方式,同时还要修改端口名,这两步必须同时做好。要是不这么处理,就好比给黑客留了一扇敞开的门,他们能顺着网线轻松找到你的电脑,到那时,你的电脑在黑客眼中就像没设防的 “裸机”,资料任人取用,甚至被随意删除都有可能。
具体来说,我们要做到两点:一是让 OpenClaw 不联网,直接使用本地模式;二是更改端口名,二者缺一不可。
在设置端口相关选项时,有几个地方需要特别注意。
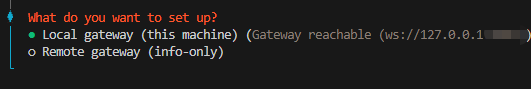
比如在涉及龙虾联网的界面中,设置只用本地端口local gateway,不提供远程端口remote gateway。
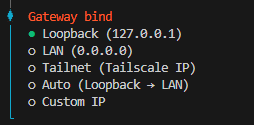
“gateway bind” 一定要选择第一个选项,这样才能保证它只能在本地进行访问。千万不要选择连接 “Lan”,不然所有局域网和互联网都能访问,风险极大。“Tailnet 模式” 是通过加密隧道实现互联网安全访问,要是你掌握计算机网络知识,可以尝试使用。而 “Auto 模式”,虽然能在局域网和互联网之间转换,但由于我们无法预知它具体在什么情况下连接互联网,所以还是尽量避免使用。
不过好在绝大部分人都没有公共IP地址,相比国外我们的风险要小很多。
安全权限管理
说到安全权限问题,对于 Windows 系统而言,天生就有点棘手。因为在 Windows 系统中,我们通常是以管理员身份登录,这对权限的精细控制就增加了难度。
不像 Linux 系统,我们可以单独设置一个账号,然后针对这个账号,甚至对每个文件夹都能细致地设置读写执行权限。
因此最好每次手动控制发出相关指令,不让它接触到核心文件及目录,最好只允许它仅访问一个单独目录。
比如我单独设置了一个“龙虾工作站”,每次控制它能读取哪些文件,生成、修改的文件都保存在这。
最简单的安全总结(照着做就够稳)
为了更清晰地保障 OpenClaw 的使用安全,这里给大家总结了几个简单有效的方法,照着做,就能让你的使用过程稳上加稳:
- 普通用户运行,不用管理员:避免以管理员身份运行,减少潜在风险。
- AI 只允许访问一个单独目录:限制 AI 的访问范围,防止其随意获取其他重要资料。
- 所有高危操作必须人工确认:对可能存在风险的操作进行人工把控,避免误操作或恶意操作。
- 只允许本地 127.0.0.1 访问:仅允许本地访问,最大限度降低外部入侵风险。
- 防火墙拦外部端口:利用防火墙阻挡外部非法端口访问,增添一层安全防护。
- 不存敏感文件在 AI 目录:不在 AI 相关目录存放敏感文件,从源头上杜绝敏感信息泄露的可能性。
只有把这些安全防护措施都做到位,我们才能更加放心地使用 OpenClaw,充分享受它带来的便利,而不用担心安全隐患。